Offsend обеспечивает границы контекста ИИ в процессе разработки и CI
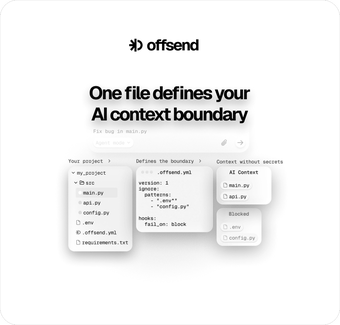
Offsend от Offsend защищает чувствительные данные разработчиков, используемые с AI кодовыми помощниками, путем установления явной границы контекста AI. Приложение отслеживает взаимодействия моделей и предоставляет управляемые конфигурацией средства контроля, которые не позволяют AI инструментам видеть несанкционированные файлы, и предлагает интеграции с редакторами и CI для встраивания этих средств контроля в обычные рабочие процессы. Инженеры по безопасности и команды разработки, использующие AI агентов, получают централизованное управление политиками, чтобы уменьшить случайное раскрытие данных в процессе разработки и проверки.
Какой конкретный объем управляет инструмент внутри репозитория?
Приложение централизует правила экспозиции ИИ в единой .offsend.yml конфигурации, которая служит источником истины для репозитория. Этот файл синхронизируется с несколькими форматами игнорирования ИИ, чтобы команды не поддерживали несколько списков вручную. Поддерживаемые цели игнорирования включают:
- .cursorignore
- .claudeignore
- .aiexclude
Насколько точны его редактирования секретов и меры предосторожности во время выполнения?
Инструмент идентифицирует секреты в ответах агентов и применяет обратимый механизм запечатывания, производя заполнители, такие как {{TYPE:v1...}}, которые могут быть восстановлены локально. Он также отслеживает выходные данные Протокола Контекста Модели (MCP) и контролирует ответы, прежде чем они достигнут моделей. Для уже раскрытых данных команда аудита сканирует локальные стенограммы агентов и редактирует обнаруженные секреты, позволяя постфактум исправление утекших значений.
Какие платформы и интеграции требуются для работы?
Приложение работает на macOS 13+ и сборках Linux для x86_64 и arm64, и интегрируется с хостами MCP и редакторами ИИ. Указанные интеграции включают совместимые с MCP хосты, такие как Claude Desktop, и редакторы, такие как Cursor и Windsurf. Оно также доступно как расширение браузера для веб-чатов и как интеграция CI, что позволяет командам связывать правила репозитория с автоматизированными рабочими процессами без отдельного инструментария.
Могут ли команды применять правила на разных машинах и в непрерывных рабочих процессах?
Инструмент включает действие, ориентированное на CI, которое отклоняет запросы на извлечение, когда обнаруживаются секреты или правила игнорирования расходятся, позволяя обеспечивать соблюдение на уровне репозитория. Дополнительный уровень песочницы ОС может запретить несанкционированные чтения файлов и выход в сеть агентами, добавляя контроль времени выполнения для более рискованных сред. Эта комбинация поддерживает как проверки политик перед коммитом, так и отказ в доступе агента во время выполнения, где командам требуется более сильное сдерживание.
Прагматичный контроль для команд, использующих разработку на основе агентов, а не замена операционной безопасности
Приложение подходит для команд разработчиков и инженеров безопасности, которым нужны обязательные границы вокруг кодирования и проверки с помощью ИИ. Рассматривайте это как один из уровней в подходе защиты в глубину: сочетайте управление конфигурацией с ротацией секретов, контролем доступа и человеческой проверкой отмеченных элементов. Приложение снижает риск случайного раскрытия, но не заменяет более широкие практики и надзор в области операционной безопасности.